Rubén Andrés
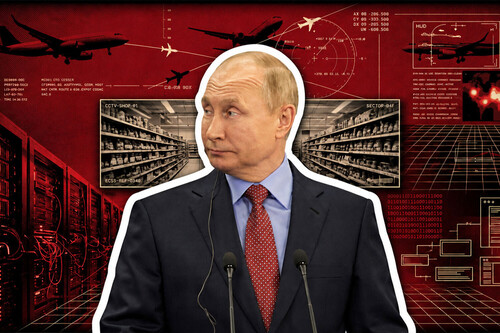
Editor - Trabajo y productividadEuropa lleva un mes sufriendo ataques contra lo más cotidiano: los frigoríficos de varias cadenas de supermercados que llegaron a 50 grados. Un banco de sangre francés vio manipulados sus congeladores, y las falsas bombas pusieron en alerta aviones y escuelas.
Por separado estos incidentes pueden parecer fruto de ciberataques aislados, pero si se analizan en conjunto empieza a aparecer un patrón que converge en una serie de países. La pregunta es si hay una guerra híbrida detrás, qué busca esa presión en suelo europeo y a quién beneficia. Dos hipótesis ganan peso: la IA como acelerador y una coordinación interesada por encima de cada ataque.
Cómo funciona una guerra híbrida. Guido Crosetto, ministro de Defensa italiano, describió una guerra que se libra "por debajo del umbral". Su objetivo es ofuscar el origen del ataque de forma que cueste señalar a un claro culpable del ataque, de forma que no existe una agresión directa, sino un ataque no reivindicado. Son golpes lo bastante pequeños para no justificar una respuesta militar, pero diseñados para ser repetidos y desgastar al gobierno de los países atacados provocando caos y malestar entre la población.
Tal y como señalan en Foreign Policy, su arma más valiosa es la asimetría. Solo se necesitan unos minutos para generar un correo electrónico falso y ofuscar su origen, pero obliga al objetivo a evacuar aeropuertos, desviar aviones o movilizar cazas. Además, la Agencia Europea de Ciberseguridad (ENISA) ve a criminales, activistas y espías estatales compartiendo herramientas y procedimientos, por lo que cada vez cuesta más distinguir el origen del ataque.

Qué persiguen en Europa. El primer objetivo es psicológico: generar inseguridad y nerviosismo, y medir la respuesta de cada Estado. Cuántos cazas se movilizaron ante las amenazas de bomba de la semana pasada, en qué condiciones es información útil para un adversario. Un simple correo electrónico implica retrasos para todos los vuelos de ese país, además de incrementar la sensación de inseguridad entre la población y pérdida de confianza en las autoridades. En definitiva, caos y dedicar esfuerzos y recursos militares a mitigar una amenaza que puede ser falsa, pero que evita que esos recursos se envíen a conflictos abiertos como el de Ucrania.
El segundo objetivo es político. Sidharth Kaushal, investigador del Royal United Services Institute (RUSI), explicó a CNBC que estas acciones de guerra híbrida buscan condicionar los líderes europeos sobre el alto coste que puede suponer tomar determinadas decisiones en geopolítica. La factura de una guerra puede recaer sobre ellos. Europa vive protestas por el coste de la vida, las autoridades han detectado injerencias extranjeras en el marco de estas protestas que buscaban escalar la agresividad de estas protestas ciudadanas para generar un clima de desestabilidad social.
El blanco blando: la vida diaria. Los atacantes buscan lo conectado y mal protegido. Los grupos prorrusos que reivindicaron el ciberataque a los frigoríficos de supermercados de varios países europeos reconocieron que no usaron malware, solo contraseñas por defecto y accesos mal configurados. Además, avisaron de que los próximos objetivos iban a ser infraestructuras críticas, como el agua o la electricidad.
La vulnerabilidad de la defensa civil también ha convertido a estos ataques "cotidianos" en el punto débil de Europa. Un análisis en National Review sostiene que Europa desmanteló buena parte de su defensa civil tras la Guerra Fría, y solo Suecia conserva algo de aquella defensa a sus infraestructuras civiles.
La IA y los ataques orquestados. Check Point estima que los ciberataques mundiales se han incrementado en un 32% más en octubre, y un 13% más si acotamos la monitorización a España. La empresa señala a la IA como principal acelerador de estos ciberataques, porque automatiza ataques que antes llevaban días o semanas llevar a cabo. Además, los ciberdelincuentes ya usan la IA para encontrar vulnerabilidades para atacar los sistemas públicos de forma más eficiente.
La orquestación de los ataques sería otra de las claves en este incremento súbito en las ciberamenazas: son oleadas de ataques de baja intensidad repetidas en muchos países, sincronizados en un espacio breve de tiempo y a blancos estratégicos que parecen planificados como aviones, supermercados y escuelas.
Los sospechosos habituales. A falta de una autoría expresa, solo queda preguntarse a quién beneficia esta inestabilidad en Europa. Fuentes de inteligencia europeas ven la mano de Moscú. Desde que la guerra de Ucrania se ha estancado, Rusia ha endurecido su ofensiva híbrida. Pasó de atacar webs a enviar drones con explosivos a Leipzig como estrategia para castigar el apoyo a Kiev. Es un aviso para navegantes.
Aun así, ninguna prueba apunta a Rusia. Moscú niega su implicación en estos incidentes, y algunos funcionarios de inteligencia admiten que quizá nunca haya atribución definitiva. Rusia sigue siendo una hipótesis, pero sin pruebas que confirmen su implicación o que justifiquen represalias contra ella. Es tirar la piedra y esconder la mano.

Quién tiene poco (o nada) que ganar. Irán también aparecía en las quinielas como otro posible sospechoso. Francia culpó a su Guardia Revolucionaria del ciberataque a sus supermercados y pedirá sanciones europeas. Aun así, su interés en desestabilizar Europa es menos evidente que el de Moscú. Por otro lado, a EEUU e Israel tampoco se les ve un interés especial en desestabilizar al conjunto de la UE con ataques que afecten también a algunos de sus aliados, y ninguna fuente apunta a ellos.
Por otro lado, Corea del Norte parece un autor improbable. Sus hackers actúan motivados por un interés económico o de espionaje, no de guerra híbrida para desestabilizar al enemigo. Existen serios indicios de que el régimen de Pyongyang está detrás del reciente robo de más de 6.300 millones de dólares de las carteras de Binance, de al menos 2.000 millones en criptomonedas en 2025 y mantiene empleados infiltrados en empresas occidentales. Un sabotaje sin rédito económico o de obtención de información relevante encaja mal con ese patrón.
En Xataka | Una idea muy peligrosa está tomando fuerza en los pasillos de Europa: pagarle con la misma moneda a Rusia
Imagen | Flickr (ΝΕΑ ΔΗΜΟΚΡΑΤΙΑ)
Ver 1 comentarios