Alexandra Ramírez
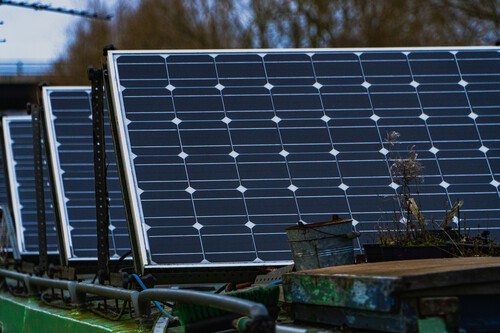
ColaboradorLa transición energética, el auge de las renovables y la apuesta por la electrificación suponen una transformación tan profunda que no está exenta de riesgos. Tampoco sus instalaciones. Esto es lo que se desgrana de To See the Wind and the Sun, realizado por Modat Magnify, con la colaboración de Bouke van Laethem del Centro Nacional de Ciberseguridad de Países Bajos (NCSC-NL). Analizando países de la Unión Europea y candidatos a serlo y la EFTA, los investigadores han identificado más de 8.000 interfaces sin los mecanismos de seguridad necesarios, pertenecientes a instalaciones de renovables expuestas a la red pública. Es una cifra preocupante que pone de manifiesto el enorme riesgo al que se enfrenta el panorama energético europeo.
Y también el español. La investigación también señala que España reúne aproximadamente uno de cada tres sistemas de parques solares expuestos identificados en los países estudiados. Aunque esta conclusión no significa que todos ellos hayan sido vulnerados, sí llama la atención la cifra que se concentra en nuestro país.
¿Qué dicen los datos? La plataforma de inteligencia de Internet y ciberseguridad Modat Magnify ha escaneado los parques eólicos y solares de 35 países y ha identificado 8.547 sistemas expuestos, accesibles desde la red pública en mayor o menor medida. Como cuenta Efe, se trata de 7.942 interfaces de parques solares y 605 eólicos que son vulnerables en diferentes medidas: «Algunos son la interfaz de gestión de una sola turbina. Otros se sitúan en un nivel superior y controlan varias turbinas, o incluso toda una explotación agrícola, desde una sola pantalla», indica el estudio.
El caso español. El estudio también destaca que 2.766 sistemas vinculados a instalaciones solares españolas también son accesibles desde Internet. Representan aproximadamente el 35% de los detectados, uno de cada tres, y sitúa a España a la cabeza de la lista en el apartado solar, mientras que Alemania e Italia lideran las vulnerabilidades en la eólica.
Soufian El Yadmani, fundador de Modat y uno de los creadores del estudio, atribuye este hecho al tamaño del parque renovable español y su volumen de instalaciones solares. Según la web Moncloa.com, también lo explicarían la dispersión de proveedores, la rotación de las plantillas técnicas y el crecimiento acelerado de la potencia instalada.
Sistemas sin contraseña. Según las declaraciones de El Yadmani que recoge Efe, a través de estas grietas se podría detener una turbina eólica, volver a ponerla en marcha, reiniciarla… con tan solo una conexión a Internet, ya que son accesibles desde la red pública, sin suficiente seguridad. «Algunos de esos paneles estaban sin ningún tipo de autenticación o protección», explica el investigador.
De hecho, en el estudio demuestran cómo llegaron a controladores industriales que dan instrucciones a la maquinaria y permiten controlar físicamente determinados procesos; también cómo pudieron acceder a la interfaz web de una turbina y consultar desde ahí en tiempo real la electricidad que producía y su ubicación.
Expuestos no significa atacados. El estudio, aunque pone el acento en la vulnerabilidad de algunas instalaciones, también aclara que el hecho de que estén expuestas no significa que hayan sido atacadas o que alguien haya accedido a ellas. Es decir, esto no se traduce automáticamente en que en nuestro país hayan existido 2.766 ciberataques. El estudio contabiliza interfaces y sistemas digitales, no instalaciones independientes.
Como explica EFE, en el caso de que un atacante consiguiera acceder a estos sistemas, el impacto podría llegar a afectar a un país entero. De ahí que tanto Modat como NCSC-NL recomiendan retirar de la red pública estas interfaces de administración y tener el control siempre de los posibles accesos de proveedores y empresas externas, así como del control manual de sistemas industriales en caso de que exista un incidente.
Una gran incógnita. Pero no hay motivos para confiarse. Por un lado, la investigación destaca que es difícil conocer cuántos sistemas están expuestos realmente. Las cifras que ofrecen solo hacen referencia a los que se han podido atribuir con seguridad a una instalación concreta, pero los investigadores aclaran que habrá muchos más sistemas vulnerables que no se hayan podido vincular porque no hay información suficiente.
Imagen | Caspar Rae
Ver 2 comentarios