El malware bancario vuelve a la carga: "descargue BBVA Protect o su cuenta quedará bloqueada"
Nueva campaña para robar los datos bancarios de los usuarios mediante SMS. Te explicamos su nuevo modus operandi, similar al ya conocido.
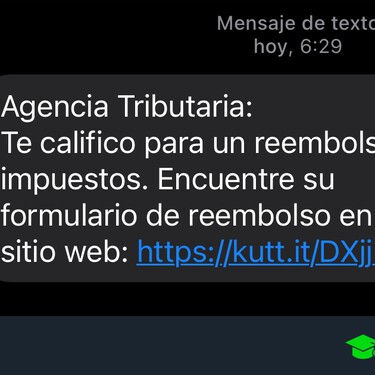
Vamos a explicarte cómo funciona y cómo identificar la estafa por SMS del falso pago de la Agencia Tributaria, que coincidiendo con la campaña de la Renta 2021 puede haberte llegado al móvil para que parezca realista.
Davinia rompía corazones... y archivos.
Si te encuentras una llave USB, quizás sea mejor que no la uses.
El Gobierno ha pedido a funcionarios y diplomáticos que cambien sus contraseñas y desconecten los equipos no esenciales para prevenir ciberataques. Como telón de fondo está la crisis de Ucrania y las amenazas de hackers afines a Moscú.
Github suspende la cuenta de este popular desarrollador con más de 100 proyectos.
Las baterías externas ayudan, pero hay alternativas útiles para curarse en salud.
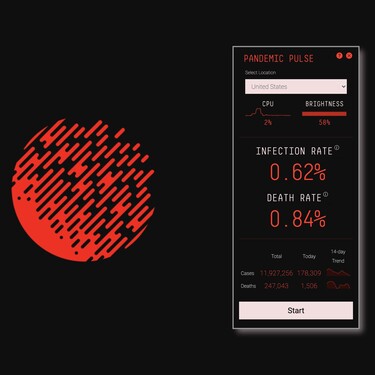
Una curiosa forma de sensibilizar sobre la gravedad de la pandemia por COVID-19.
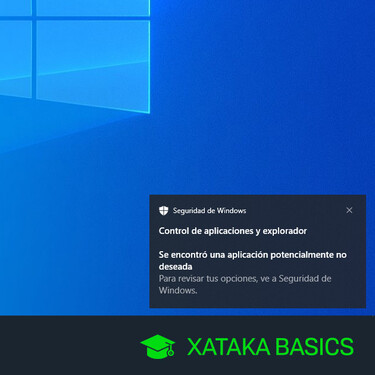
¿Windows 10 no te deja instalar tu aplicación favorita? Te contamos por qué pasa y cómo puedes hacer para instalarla de todos modos, desactivando el bloqueo si así lo deseas.
Desvelan el grave alcance de Pegasus, el software israelí utilizado por decenas de gobiernos de todo el mundo para espiar a rivales, periodistas y opositores.
En contraposición de iOS, que tiene un nivel de seguridad mucho más alto según Apple.
Vamos a explicarte cómo funciona el malware de System Update, una nueva amenaza para Android que se hace pasar por una actualización de sistema para que la instales y robarte todos los datos.
La app promete ayudar en el mantenimiento del dispositivo actualizando el sistema. Todo lo contrario.
Vamos a explicarte cómo funciona la nueva y peligrosa estafa del paquete de FedEx a tu nombre que te llega por SMS.
Nuevo chip, nueva arquitectura, nuevo malware.
Vamos a explicarte cómo funciona la estafa de los falsos SMS de FedEx, de forma que sepas identificarla y puedas evitar caer en ella.
La mayor botnet del mundo, en manos de las autoridades.
Un ciberataque "extremadamente dirigido".
El malware se asegura de no ser eliminado ni detectado primero, luego comienza a mostrar decenas de anuncios en el navegador.
La parte más básica de un ordenador también se puede comprometer.
Un aviso más de que cualquier método de seguridad es vulnerable, por seguro que parezca.
El malware de rescate está haciendo estragos en muchas grandes corporaciones. Y ha estado a punto de hacer lo mismo con Tesla. Esta historia parece sacada directamente del guion de una película de espías.
El malware posteriormente instalaba xHelper, un software malicioso capaz de persistir en el teléfono aunque se restaure de fábrica.
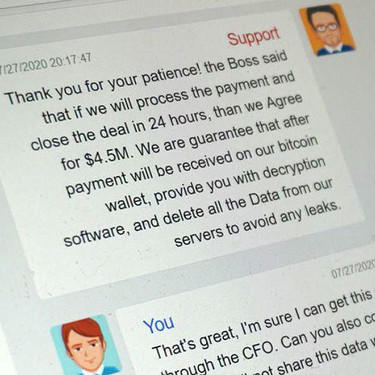
El malware de rescate Ragnar Locker ha hecho estragos en la red de CWT. La negociación entre esta compañía y los hackers, que exigían inicialmente 10 millones de dólares, se ha cerrado con una transacción de 4,5 millones en bitcoines.
La Unión Europea quiere dejar claro que los ciberataques contra sus intereses no quedarán impunes.
Hasta los mejores hackers tienen su Talon de Aquiles.