Antonio Vallejo
EditorSi tienes un sitio web, es muy probable que funcione con PHP. Este lenguaje de programación está detrás de una enorme parte de la web, incluyendo WordPress, Wikipedia, webs de la administración pública y gubernamentales, y muchas tiendas online. Esta semana se han encontrado en él dos fallos críticos, por lo que vale la pena comprobar que tu sitio no es vulnerable y ya se han aplicado todas las correcciones pertinentes.
Un escándalo en ciberseguridad
El proyecto PHP lanzó un parche de seguridad de emergencia el miércoles 21 de octubre. Corrige dos vulnerabilidades, registradas como CVE-2026-109618 y CVE-2026-109619, ambas catalogadas como críticas y ambas permitiendo la ejecución remota de código. De esta manera, un atacante que aproveche esta vulnerabilidad podría ejecutar sus propios comandos en un servidor que utilice PHP y tener el control y/o acceder a información sensible. Los fallos han sido bautizados como "PHP2Shell".
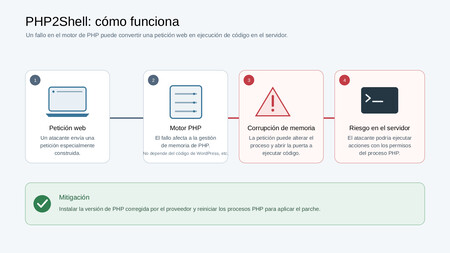
Desde la empresa de ciberseguridad Qualys cuentan que las vulnerabilidades se pueden explotar sin iniciar sesión, de ahí la urgencia de todo. Cloudflare ha informado además de ataques que ya han aprovechado esta vulnerabilidad horas antes de que se publicara el parche, y que investigadores habían confirmado la ejecución remota de código contra Magento 2.4.9 (una plataforma de comercio electrónico de código abierto) y otras diez aplicaciones PHP. Ahora que los detalles son públicos, conviene estar alerta, ya que se espera que se siga explotando esta vulnerabilidad.
Conoce qué versión de PHP necesitas
Las versiones corregidas aparecen enumeradas por rama de PHP. Desde Qualys las enumeran como 8.5.12, 8.4.27, 8.3.36 y 8.2.35. Básicamente tu PHP está parcheado si se encuentra en o por encima del número correspondiente a su rama.
Las versiones más antiguas son un problema mayor. Y es que PHP 8.1 y anteriores ya no reciben actualizaciones del proyecto PHP, por lo que deben considerarse vulnerables a menos que una distribución o un proveedor de soporte de terceros que se haya comprometido en actualizar la integración haya adaptado las correcciones. Si te encuentras en una de esas versiones, lo más recomendable sería consultar a tu proveedor sobre una actualización compatible.
Averigua con qué funciona tu sitio
Si usas un alojamiento compartido o tienes un Wordpress:
- Inicia sesión en tu CMS (cPanel, Plesk o el panel propio de tu proveedor).
- Busca una sección que diga algo así como "Versión de PHP", "MultiPHP Manager" o "Software".
- Anota el número de versión completo, como 8.3.36, no solo el "8.3".
Muchos proveedores muestran solo la rama. Si es así, para curarte en salud lo mejor que puedes hacer es preguntar a soporte si han aplicado la corrección del 21 de octubre.
Si gestionas tu propio servidor, ejecuta php -v en una terminal. Es posible que tu sitio utilice una versión de PHP diferente desde la línea de comandos, así que comprueba también la versión que utiliza realmente tu servidor web. Una página temporal que contenga <?php phpinfo() ; ?> puede también mostrarlo, pero convendría eliminar después esa página inmediatamente y tan pronto como la hayas leído, ya que revela detalles sobre tu servidor y los atacantes pueden utilizar escáneres automatizados para encontrar precisamente estos archivos expuestos.
No entres en pánico si el número parece antiguo
Las distribuciones de Linux suelen parchear los agujeros de seguridad sin cambiar el número de versión. Eso significa que un servidor puede parecer obsoleto y seguir estando protegido. En ese caso, convendría consultar el aviso de seguridad de tu proveedor o el registro de cambios de tu gestor de paquetes para ver los dos números CVE que hacen referencia a las vulnerabilidades parcheadas.
Desde la empresa de seguridad Sansec señalan además que los servidores que instalan PHP desde el repositorio de Remi, común en sistemas basados en RHEL, no tenían la corrección disponible el mismo 21 de octubre. La mayoría de los paquetes ya cuentan con la actualización disponible así que puedes echar un ojo para comprobarlo y aplicar el parche.
Comprueba si tu proveedor ya lo ha hecho
Muchos proveedores se están encargando de esto por ti, así que si no estás familiarizado con la terminología o no eres la persona que se encarga de gestionar el sistema y tienes WordPress, seguramente tengas la vulnerabilidad parcheada. Los principales hostings tienen todas las versiones de PHP parcheadas así que los clientes no necesitan hacer nada. Algunos desactivaron momentáneamente una configuración de PHP en todos los servidores hasta que el parche estuviera listo, como medida de precaución.
Dependiendo del proveedor de alojamiento que utilices, busca algún anuncio que haya dado sobre PHP en internet y comprueba. Y si tienes dudas, lo mejor que puedes hacer siempre es contactar directamente con su soporte y preguntar.
Por si acaso, nunca está de más hacer una copia de seguridad de tus archivos y de tu base de datos antes de realizar cualquier cambio.Estos días conviene además estar alerta y vigilar si hay indicios de problemas, ya sea archivos desconocidos, nuevos usuarios administradores, picos de tráfico inexplicables,etc. Si sospechas de una vulneración, ponte en contacto con tu proveedor o con la persona encargada de gestionar tu sistema.
Imagen de portada | PHP.earth
Ver 0 comentarios